حملات سایبری به سامانههای کنترل یخچالها و فریزرهای فروشگاههای زنجیرهای در دستکم ۱۱ کشور اروپا، به دور ریختن مواد غذایی و اختلال در فعالیت فروشگاهها منجر شده است؛ حملاتی که همزمان با افزایش نگرانیها درباره آسیبپذیری زیرساختهای غذایی، دولت ایتالیا را به برگزاری نشست اضطراری امنیتی واداشت.
دسترسی اینترنتی به سامانههای سرمایشی؛ نقطه آسیبپذیر فروشگاهها
سامانههای سرمایشی فروشگاههای زنجیرهای اغلب برای امکان پایش و تعمیر از راه دور، به اینترنت متصل هستند. همین قابلیت، در صورت ضعف تدابیر امنیتی، میتواند به نقطه نفوذ مهاجمان تبدیل شود.
پژوهش اخیر شرکت امنیت سایبری «فوراسکات» نشان میدهد نزدیک به ۱۳ هزار سامانه کنترل سرمایش در ۹۹ کشور بهصورت آشکار از طریق اینترنت در دسترس هستند؛ آماری که ابعاد بالقوه این آسیبپذیری را نشان میدهد.
در حملات سایبری اخیر به فروشگاههای اروپا، افزایش دمای یخچالها و فریزرها باعث شد فروشگاههایی در دستکم ۱۰ کشور عضو اتحادیه اروپا، از جمله آلمان، ایتالیا و هلند، مواد غذایی خود را دور بریزند. بریتانیا نیز از این اختلالها در امان نماند.
ایتالیا و بلژیک؛ واکنش امنیتی و آغاز تحقیقات
ایتالیا روز سهشنبه پس از گزارش حملات سایبری به فروشگاههای زنجیرهای اروپا، نشست اضطراری با حضور وزیران، روسای دستگاههای اطلاعاتی و آژانس ملی امنیت سایبری برگزار کرد. این آژانس نیز توصیههای فنی برای افزایش امنیت سامانههای خردهفروشی صادر کرد.
دولت ایتالیا اعلام کرد تاکنون حدود ۲۰ فروشگاه در این کشور هدف قرار گرفتهاند. اما تاثیر حملات محدود بوده و تنها فروشگاههایی با سامانههای امنیتی قدیمی آسیب دیدهاند.
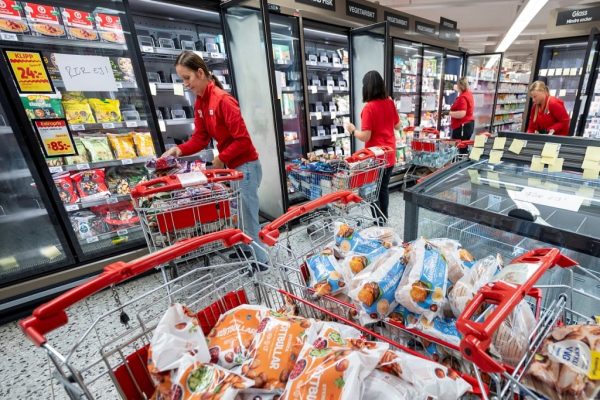
در سیسیل نیز چهار فروشگاه از مجموع ۳۰۰ فروشگاه تحت مدیریت «گروه کوپ» هدف حمله قرار گرفتند. «جوزپه اسپادارو»، مدیر این گروه، به روزنامه «کوریه دلا سرا» گفت: «مجبور شدیم همه چیز را دور بریزیم. قفسهها خالی است.»
در بلژیک نیز که از کشورهای بهشدت آسیبدیده به شمار میرود، دادستانهای فدرال تحقیقات درباره این حملات را آغاز کردهاند. آلمان چهار فروشگاه آسیبدیده گزارش کرده و در رومانی نیز شش فروشگاه تحت تاثیر قرار گرفتهاند.
اختلاف نظر درباره ماهیت و عامل حملات سایبری به فروشگاههای اروپا
با وجود گسترش جغرافیایی حملات، تاکنون هیچ گروه یا فردی مسئولیت آنها را بر عهده نگرفته و انگیزه مهاجمان نیز مشخص نیست.
کمیسیون اروپا این رویدادها را بخشی از یک تهدید گستردهتر علیه امنیت غذایی میداند. «کریستوف هانسن»، کمیسر غذا و کشاورزی اتحادیه اروپا، روز دوشنبه حملات را «اقدامی عمدی برای مختل کردن زنجیره تامین غذای ما» توصیف کرد.
«توماس رنیه»، سخنگوی اتحادیه اروپا، نیز گفت نهادهای اروپایی با مقامهای ملی برای تدوین واکنشی مشترک همکاری میکنند. او تاکید کرد: «اینها رویدادهای جداگانه نیستند و البته باید به طور جمعی مقاوم و برای چنین رویدادهای سایبری آماده باشیم.»
با این حال، ارزیابی مقامهای رومانیایی درباره سطح تهدید متفاوت است. «دان سیمپیان»، مدیر اداره ملی امنیت سایبری این کشور، با اشاره به حملات صورتگرفته علیه شش فروشگاه گفت: «این حملات تا حدی غیرحرفهای به نظر میرسد. تحت هیچ شرایطی گمان نمیکنیم عامل آن یک بازیگر دولتی باشد.»
در بریتانیا نیز «ریچارد هورن»، رئیس مرکز ملی امنیت سایبری، به بیبیسی گفت این مشکل «تمام زنجیره تامین غذا» را تحت تاثیر قرار داده و در چند مورد «فناوریهای آسیبپذیر مورد سوءاستفاده قرار گرفتهاند.»
بازگشت فروشگاههای سوئدی به وضعیت عادی
در سوئد، شرکت کوپ اعلام کرد هفت فروشگاهی که تحت تاثیر حملات سایبری قرار گرفته بودند، اکنون به وضعیت عادی بازگشتهاند. بررسیها نشان داد تجهیزات درگیر این اختلال از طریق شبکههای قدیمی تلفن همراه 4G متصل بودهاند.
این حملات در شرایطی رخ دادهاند که نمونه مشابهی از آنها ماه گذشته صدها فروشگاه زنجیرهای در فرانسه را هدف قرار داده بود. با وجود تفاوت در ارزیابی مقامهای اروپایی درباره عامل و میزان سازمانیافتگی حملات، تکرار این حوادث توجهها را به امنیت تجهیزات متصل به اینترنت در زیرساختهای توزیع مواد غذایی جلب کرده است.
منبع: یورونیوز