حملات سایبری به سیستمهای سرمایشی سوپرمارکتها در چندین کشور اروپایی، با از کار انداختن یخچالها و فریزرها و فاسد کردن مواد غذایی، نگرانیها درباره امنیت زیرساختهای متصل به اینترنت را افزایش داده است. کارشناسان هشدار میدهند که ضعف سیستمهای قدیمی و گسترش ابزارهای هوش مصنوعی میتواند زمینهساز حملات گستردهتر و پیچیدهتر در آینده شود.
حملات سایبری به سوپرمارکتها در چندین کشور اروپایی
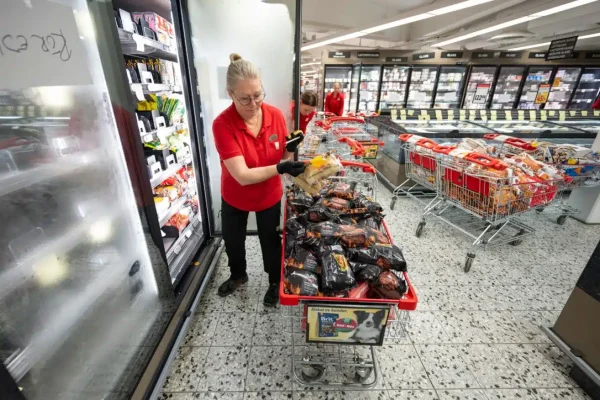
در تازهترین موج حملات که روز دوشنبه، ۲ نوامبر، گزارش شد، زنجیرههای سوپرمارکت در بلژیک، لوکزامبورگ، استونی، هلند و ایرلند هدف قرار گرفتند. سوئد نیز از این حملات متأثر شد و دستکم یک فروشگاه، حمله سایبری را عامل اختلال در سیستمهای سرمایشی خود اعلام کرد.
این حوادث چند هفته پس از حمله مشابهی در فرانسه رخ داد که طی آن سیستم سرمایشی حدود ۵۰۰ تا ۷۰۰ سوپرمارکت هک شد. همچنین دمای فریزرها تا حدود ۵۰ درجه سانتیگراد افزایش یافت.
تاکنون هیچ گروهی مسئولیت این حملات را بر عهده نگرفته است. همچنین اتهام رسمی نیز علیه فرد یا گروهی مطرح نشده است. با این حال، مقامهای فرانسوی احتمال دخالت عوامل بینالمللی در حمله ۱۲ اکتبر را بررسی میکنند.
چرا سیستمهای سرمایشی هدف قرار میگیرند؟
اتصال یخچالها، سیستمهای گرمایشی و تجهیزات امنیتی به اینترنت، امکان نظارت و مدیریت از راه دور را برای صاحبان فروشگاهها فراهم کرده است. اما همین اتصال، مسیر نفوذ هکرها را نیز هموار میکند.
مهاجمان پس از ورود به شبکه میتوانند اطلاعات جمعآوری کنند، تنظیمات دستگاهها را تغییر دهند، دسترسی کاربران را مختل کنند یا تجهیزات را بهطور کامل از کار بیندازند.
«مارتا ریبچینسکا»، بنیانگذار شرکت امنیت سایبری «ایگرکی» (Ygreky)، معتقد است نبود انگیزه مالی آشکار و خودداری مهاجمان از پذیرش مسئولیت، میتواند نشانه تلاش برای ایجاد اختلال یا زمینهسازی حملات بعدی باشد.
او با اشاره به بررسیهای انجامشده در فرانسه، احتمال دخالت یک گروه تحت حمایت دولت را مطرح کرده است؛ هرچند شواهد قطعی برای اثبات این فرضیه ارائه نشده است.
به گفته ریبچینسکا، یکی از دلایل اصلی انتخاب سیستمهای سرمایشی، آسیبپذیری و دسترسی آسان به دستورالعملهای نفوذ به این تجهیزات در اینترنت است. او همچنین از اینکه فروشگاهها پس از حمله فرانسه اقدامات امنیتی کافی برای محافظت از زیرساختهای خود انجام ندادهاند، انتقاد کرد.
سیستمهای قدیمی؛ نقطه ضعف اصلی
«پاولینا پاولوا»، بنیانگذار موسسه غیرانتفاعی امنیت سایبری «کریتیکال سایبر» (Critical Cyber)، معتقد است این حملات به دلیل آسیبپذیری ساختاری تجهیزات ادامه خواهند یافت. به گفته او، بسیاری از این سیستمها بر پایه فناوریهای قدیمی کار میکنند که یا در اولویت پایین بهروزرسانی قرار دارند یا اساساً امکان دریافت بهروزرسانی امنیتی برای آنها وجود ندارد.
او یادآور شد برخی از کنترلکنندههای سرمایشی هدف حمله در فرانسه، مدلهای قدیمی بودند که با وجود شناسایی آسیبپذیریهای امنیتی آنها از سال ۲۰۲۵، دیگر بهروزرسانی امنیتی دریافت نمیکردند.
پاولوا میگوید ترکیب سه عامل دسترسی آسان، آسیبپذیری فنی و اهمیت عملیاتی این تجهیزات، آنها را به اهداف جذابی برای مهاجمان تبدیل کرده است.
هوش مصنوعی حملات را سریعتر و گستردهتر میکند
کارشناسان هشدار میدهند که گسترش هوش مصنوعی میتواند ابعاد این تهدید را افزایش دهد. ابزارهای هوش مصنوعی شناسایی نقاط ضعف امنیتی و بهرهبرداری از آنها را سریعتر و آسانتر میکنند و امکان اجرای خودکار حملات در مقیاسی فراتر از توان عملیاتی انسان را فراهم میآورند.
پاولوا تأکید میکند که در حالی شناسایی و سوءاستفاده از آسیبپذیریها با کمک هوش مصنوعی سرعت گرفته است، توانایی سازمانها برای برطرف کردن این ضعفها همچنان محدود مانده است. او در نهایت هشدار داد که احتمالاً پیش از بهبود وضعیت امنیت سایبری، شرایط وخیمتر خواهد شد.
منبع: یورونیوز